Шпионский имплант в Ledger: что произошло и как защитить криптоактивы
13/10/2026
Последнее обновление: 13 октября 2026 года
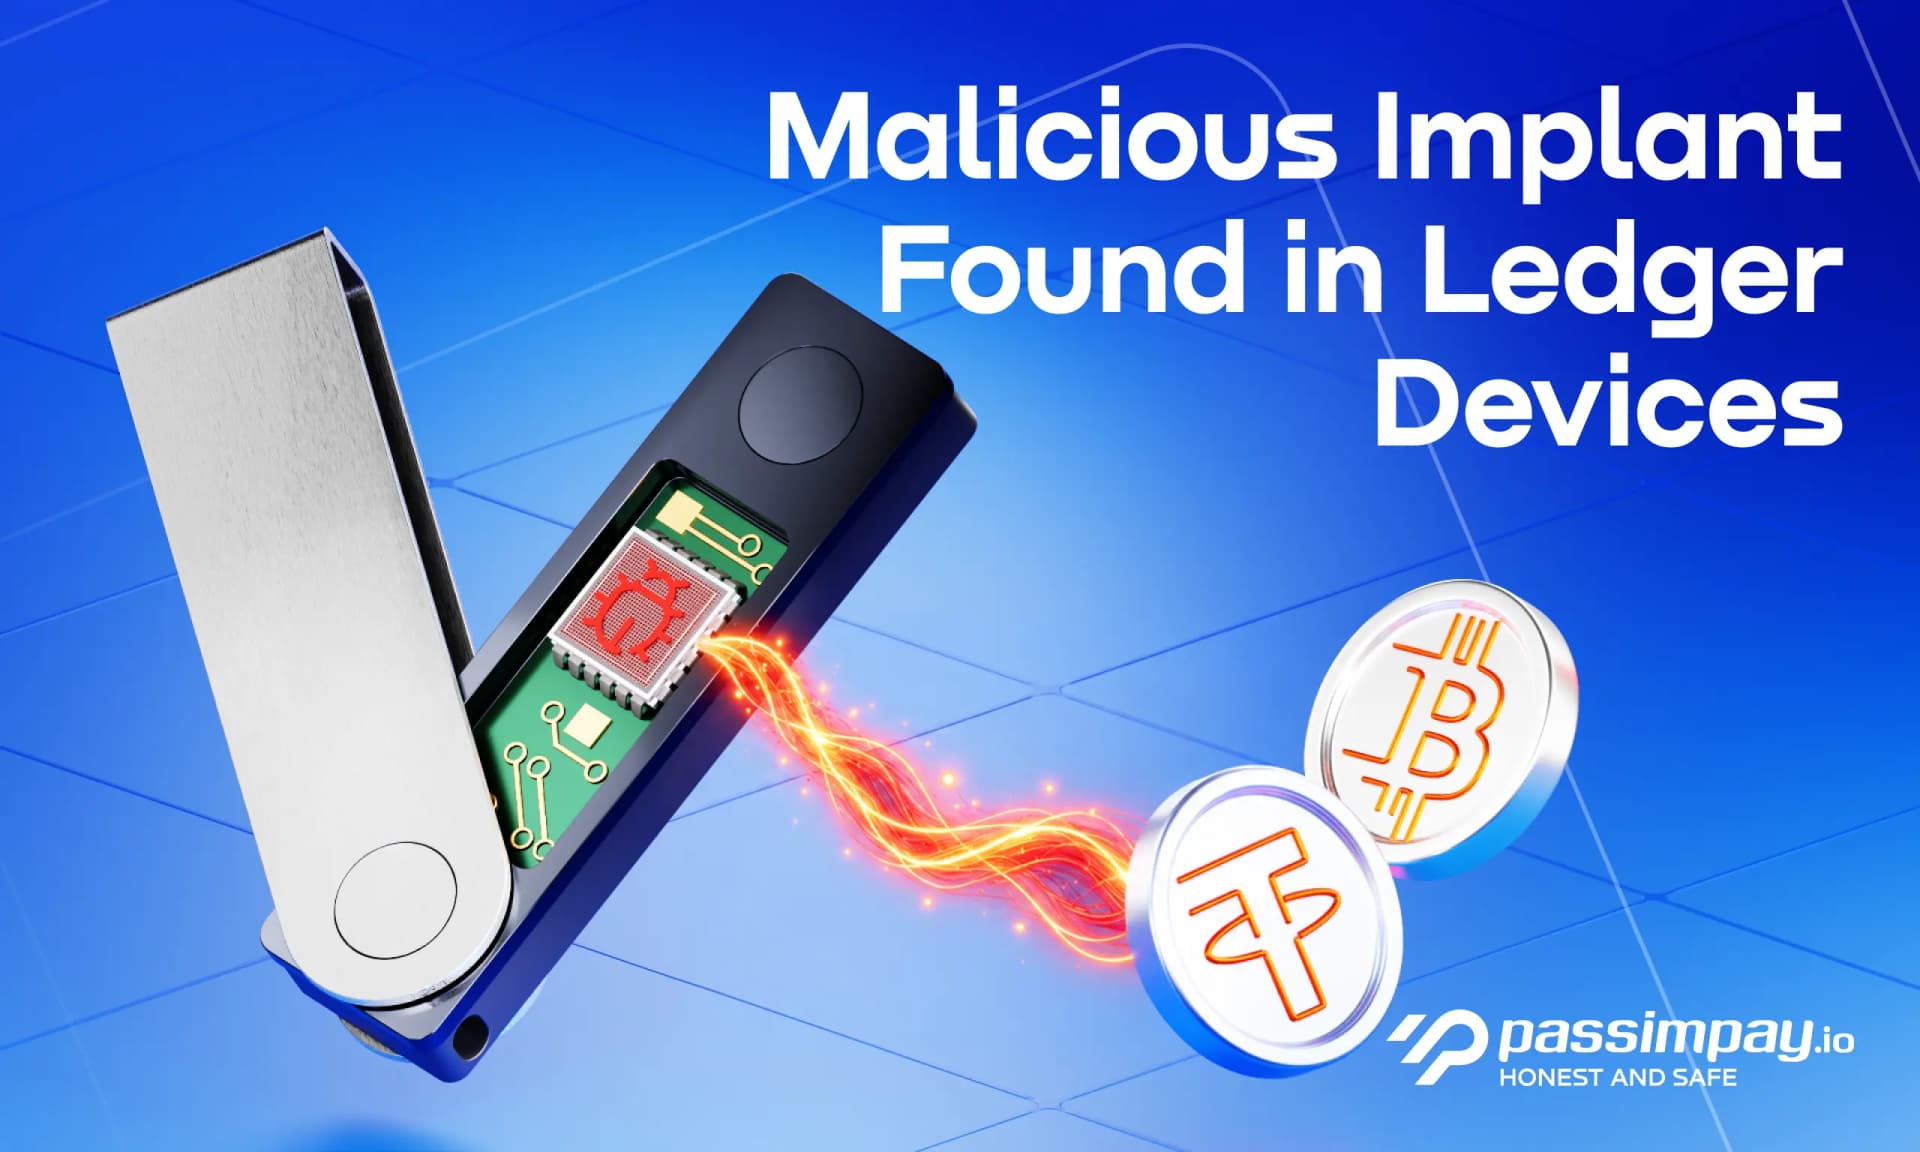
В начале октября с аппаратных кошельков Ledger украли более $86 млн. Ledger подтвердил: внутри по крайней мере одного из устройств пострадавших был несанкционированный аппаратный имплант: мини-плата, которая перехватывает сид-фразу и отправляет её злоумышленникам.
Все подтверждённые случаи связаны с CryptoBilis, авторизованным реселлером Ledger в Юго-Восточной Азии. Инфраструктура и прямые продажи Ledger, по словам компании, не затронуты. Но такие импланты невозможно обнаружить программно, и независимые исследователи уже находят их за пределами Азии.
Почему мы об этом пишем. PassimPay работает как crypto payment gateway для бизнеса, и многие компании в B2B-сегменте, где мы работаем, хранят выручку и резервы на аппаратных кошельках Ledger, а также на Trezor, Tangem и других решениях. Мы собрали проверенные факты и практические шаги, чтобы вы могли быстро оценить риск для своих активов.
Хронология
9 октября. Ончейн-аналитик Specter отследил вывод средств с сотен кошельков в Bitcoin, Ethereum и TRON на сумму более $86 млн. В тот же день Ledger начал расследование и попросил CryptoBilis остановить продажи и отгрузки.
10 октября. Ledger подтвердил имплант в устройстве одного из пострадавших и сообщил, что сотрудничает с правоохранительными органами. CryptoBilis приостановил продажу всех аппаратных кошельков.
11 октября. Ledger назвал число пострадавших устройств «ограниченным» и потребовал от реселлеров закупаться только через авторизованные каналы и не возвращать в продажу возвращённые устройства.
12 октября. По оценке аналитиков Bitquery, ущерб составляет около $93 млн с 315 кошельков в шести сетях; Tether заморозил около 10 млн USDT. Ledger эти цифры не подтверждал.
13 октября. Команда безопасности Ledger Donjon опубликовала разбор атаки и подтвердила, как работает имплант. Ledger сообщил, что не подтвердил ни одной кражи с устройства, купленного не у CryptoBilis. Общее число пострадавших и сумма ущерба пока не подтверждены: по словам компании, цифры в сети получены от третьих сторон.
Как работает имплант
Имплант считывает сид-фразу с экрана в момент настройки кошелька. Схему первыми описали Марк Карпелес, вскрывший запечатанный Ledger из Малайзии, и исследователи Tibane Labs. 13 октября её подтвердила команда безопасности Ledger Donjon:
Под экраном, на месте прокладки дисплея, спрятана отдельная плата с микроконтроллером, LTE-модулем, eSIM и антенной.
Когда устройство показывает 24 слова, плата считывает изображение на экране и запоминает сид-фразу.
Фраза уходит злоумышленникам по мобильной сети, и они восстанавливают кошелёк у себя. Само устройство им уже не нужно.
Защищённый чип (Secure Element) остаётся оригинальным, поэтому такой кошелёк проходит фирменную проверку Genuine Check. Сам Ledger признаёт, что она не обнаруживает добавленные импланты. Найти плату можно только вскрыв корпус. По данным Ledger Donjon, имплант не меняет ни Secure Element, ни операционную систему Ledger и не подменяет транзакции или подписи. Его задача одна: украсть фразу.
Импланты уже находили не только в Nano X, но и в Ledger Stax, купленном у CryptoBilis. Пользователь из Германии сообщил о двух заражённых Ledger из разных магазинов MediaMarkt; одно устройство передано Ledger на экспертизу. Ledger европейские находки пока не подтвердил, но сообщил, что проверяет сообщения об имплантах в других устройствах и странах.
Рекомендации по безопасности
Самый надёжный способ себя обезопасить: хотя бы временно перевести активы на другой адрес с новой сид-фразой. Имплант крадёт именно фразу, поэтому смена PIN-кода или обновление прошивки не помогут: если фраза утекла, доступ у злоумышленников уже есть.
Переведите активы в другое место хранения, если ваш кошелёк куплен не напрямую у производителя: на новый кошелёк с новой сид-фразой, созданной на доверенном устройстве. Не ориентируйтесь только на «последние 90 дней» из рекомендации Ledger: по данным Bitquery, более 80% опустошённых кошельков получили первые средства начиная с июня, так что под риском могут быть и более ранние покупки.
Не настраивайте новое устройство от CryptoBilis или другого стороннего продавца, пока идёт расследование. Не вводите и не восстанавливайте на таком устройстве никакую сид-фразу. Новые кошельки покупайте только на официальном сайте производителя.
Распределите риск. Крупные суммы надёжнее держать на мультисиг-кошельке, где для подписи нужны несколько устройств. Компрометация одного из них не даст доступа к средствам.
Остерегайтесь фишинга. Мошенники уже используют инцидент. Ledger никогда не звонит, не пишет в личные сообщения и не просит сид-фразу; поддержка работает только через support.ledger.com.
Если средства уже пропали, обратитесь в поддержку Ledger и подайте заявление в полицию. Не отправляйте устройство никому и не вскрывайте его, пока не согласуете это с поддержкой или полицией.
Некоторые владельцы сейчас взвешивают свои кошельки и сверяют вес с заводским, чтобы заподозрить постороннюю плату без вскрытия. Но это не гарантия: в одной из версий импланта злоумышленники заменяли батарею на меньшую, и вес мог не измениться.
Тем, кто покупал кошелёк не у CryptoBilis и хочет заглянуть внутрь, Ledger предлагает инструкцию по вскрытию. Перед этим убедитесь, что сид-фраза надёжно записана: вскрытие может повредить устройство.
Что это значит для бизнеса
Безопасность криптоактивов зависит не только от того, какой кошелёк вы выбрали, но и от того, как он к вам попал. Даже авторизованный продавец не гарантирует, что устройство не вскрывали по дороге.
Поэтому стоит проверить, где команда покупала кошельки, и не держать все резервы на одном устройстве. Это стандартные меры безопасности, которые стоит соблюдать каждому, каким бы надёжным ни был кошелёк или сервис. Золотое правило работы с активами: не храните все яйца в одной корзине.
PassimPay помогает компаниям принимать криптоплатежи и хранить активы безопасно. Мы также неоднократно помогали сохранить активы наших мерчантов, сервисы которых подвергались хакерским атакам. Если хотите обсудить, как безопасно принимать криптоплатежи и распоряжаться выручкой в вашем бизнесе - свяжитесь с нами.
FAQ
Взломан ли сам Ledger? Данных об этом нет. По словам компании, её системы и прямые продажи не скомпрометированы. Имплант добавляли в устройства на пути к покупателю.
Под угрозой только Ledger Nano X? Нет. Имплант нашли и в премиальной модели Ledger Stax, купленной у CryptoBilis.
Это касается только Азии? Все случаи, подтверждённые Ledger, связаны с CryptoBilis, реселлером в Индонезии, Малайзии и на Филиппинах. Но пользователь из Германии сообщил о двух устройствах с имплантом из MediaMarkt, и Ledger сейчас проверяет сообщения об имплантах в других странах.
Я покупал Ledger на официальном сайте. Нужно что-то делать? По словам Ledger, устройства из прямых продаж не затронуты. Срочные меры касаются тех, кто покупал через реселлеров, маркетплейсы или с рук.
Касается ли это других брендов? Пока импланты находили только в Ledger. Но CryptoBilis продавал и кошельки других производителей, включая Trezor, поэтому их владельцам, возможно, стоит перевести активы на новую сид-фразу.
Можно ли проверить кошелёк без вскрытия? Надёжного способа нет. Взвешивание может насторожить, но не доказать, что устройство чистое. Надёжнее всего создать новую сид-фразу на доверенном устройстве.
Стоит ли вообще отказаться от аппаратных кошельков? Нет. Атака была на цепочку поставок, а не на саму технологию. Аппаратный кошелёк, купленный напрямую у производителя, остаётся одним из самых надёжных способов хранения крипты, особенно в связке с мультисигом.
Можно ли бизнесу принимать криптовалюту прямо на Ledger? Да. Можно передать клиенту адрес кошелька и получить перевод. Но сопоставление платежа с заказом, уведомления о статусе, отчётность и проверку риска транзакций бизнесу придётся организовать отдельно.
Чем PassimPay отличается от Ledger? Ledger помогает контролировать ключи и подписывать операции с кошелька. PassimPay помогает бизнесу принимать и обрабатывать платежи клиентов через checkout, инвойсы, API и другие платёжные инструменты. Это разные части процесса, и их можно использовать вместе.
Может ли клиент оплатить инвойс PassimPay с кошелька Ledger? Да, если Ledger поддерживает нужный актив и сеть: клиент отправляет средства на адрес из инвойса. Перед отправкой стоит сверить сеть, адрес и сумму.
Что делать, если средства уже пропали? Обратитесь в поддержку Ledger через support.ledger.com и подайте заявление в полицию. Не отправляйте устройство никому и не вскрывайте его, пока не согласуете это с поддержкой или полицией. Не доверяйте «службам возврата крипты», которые пишут первыми.
Источники
 Связаться с нами →
Вам понравилась эта статья? Поделитесь ей с друзьями.


Еще