Implante espía en las billeteras Ledger y cómo proteger tus criptomonedas
13/10/2026
Última actualización: 13 de octubre de 2026
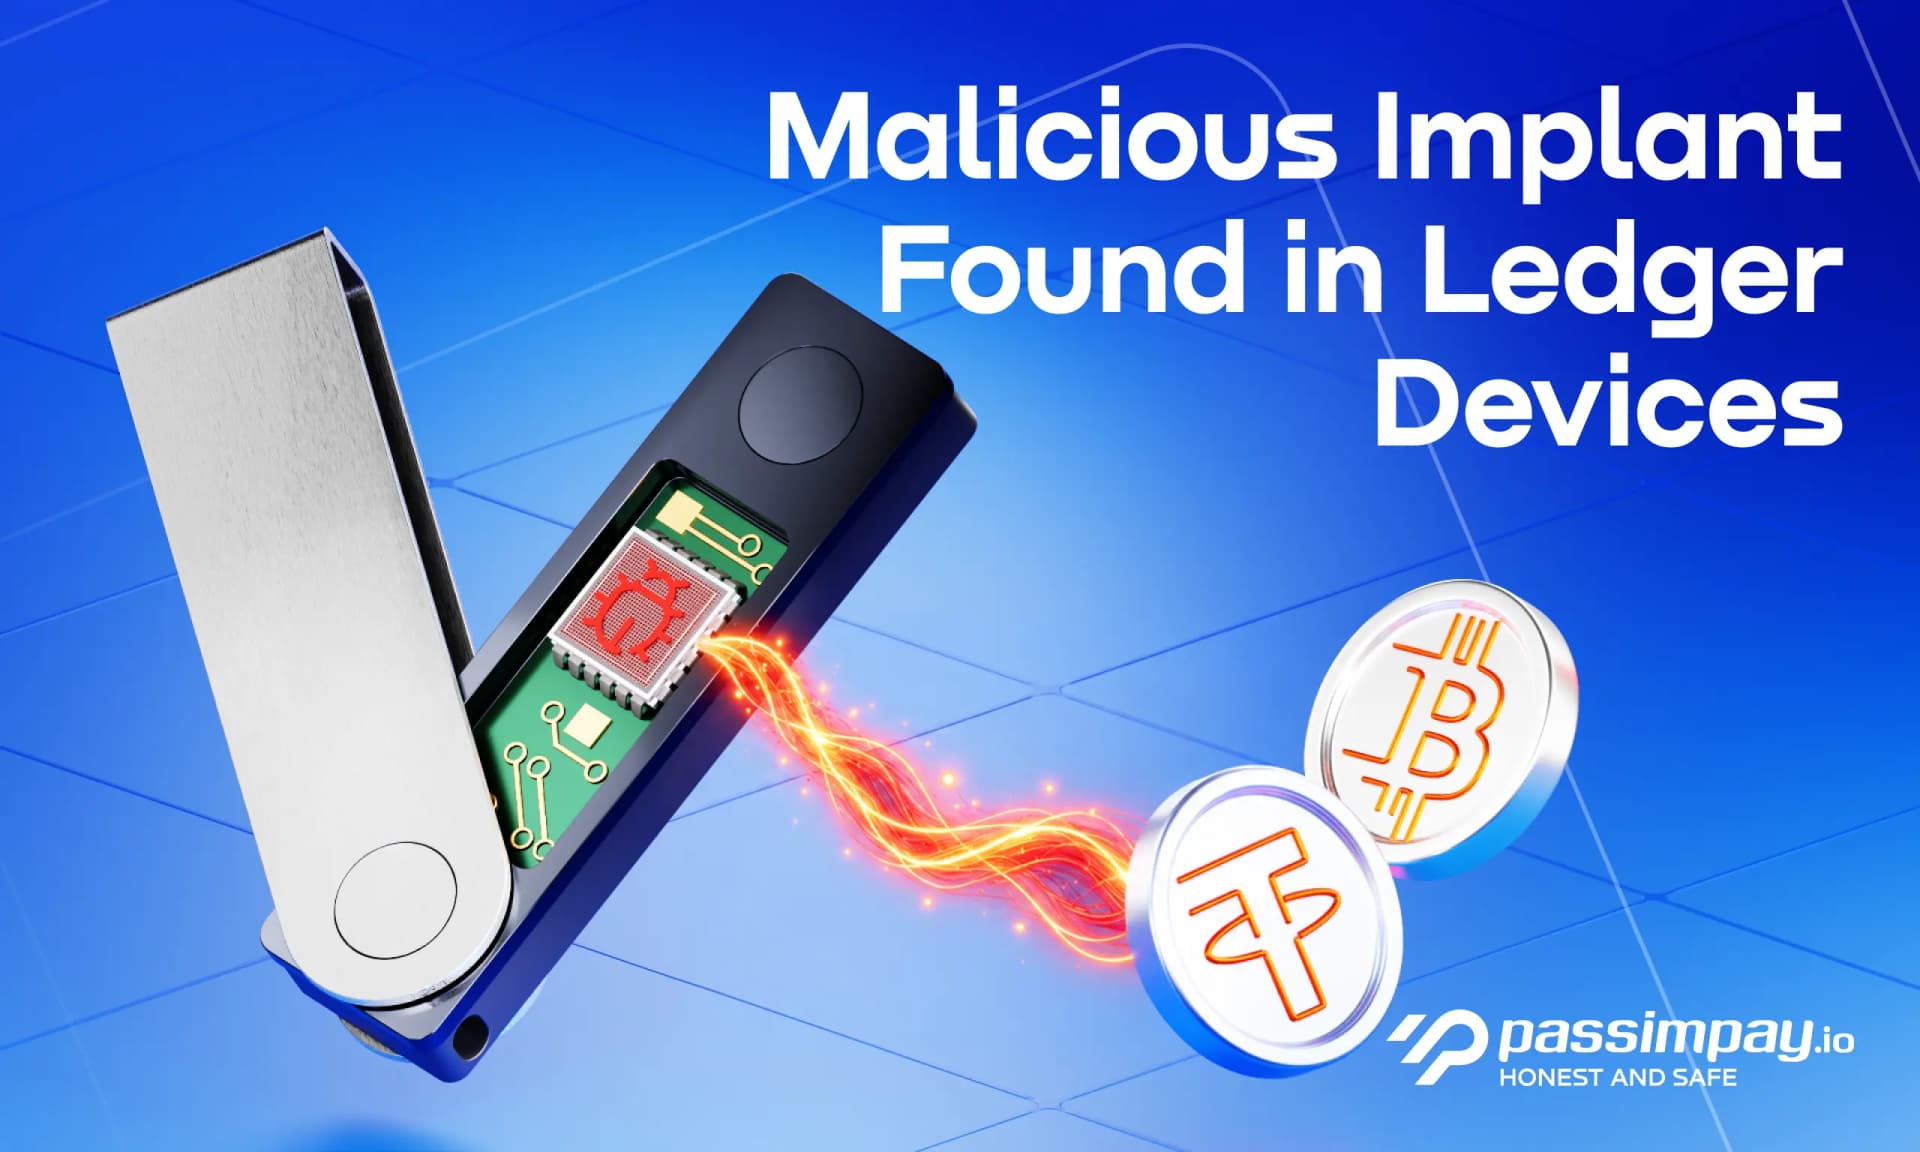
A principios de octubre, se robaron más de $86 millones de carteras físicas Ledger. Ledger confirmó que el dispositivo de al menos una víctima contenía un implante de hardware no autorizado: una pequeña placa que captura la frase semilla y la envía a los atacantes.
Todos los casos confirmados están relacionados con CryptoBilis, un distribuidor autorizado de Ledger en el sudeste asiático. Ledger afirma que su infraestructura y sus ventas directas no se vieron afectadas. Sin embargo, el software no puede detectar implantes de este tipo, y los investigadores independientes ya los están encontrando fuera de Asia.
PassimPay es una pasarela de pagos con criptomonedas para empresas. Muchas empresas B2B de nuestro mercado guardan sus ingresos y reservas en carteras físicas Ledger, así como en Trezor, Tangem y otros dispositivos. Por eso hemos decidido compartir esta noticia. A continuación presentamos los hechos verificados y las medidas prácticas que le ayudarán a evaluar rápidamente el riesgo para sus activos.
Cronología
9 de octubre. El analista de datos en cadena Specter rastreó la salida de más de $86 millones de cientos de carteras en Bitcoin, Ethereum y TRON. Ese mismo día, Ledger abrió una investigación y pidió a CryptoBilis que detuviera las ventas y los envíos.
10 de octubre. Ledger confirmó la presencia de un implante en el dispositivo de una víctima y afirmó que estaba colaborando con las fuerzas del orden. CryptoBilis suspendió las ventas de todas las carteras físicas.
11 de octubre. Ledger describió el número de dispositivos afectados como "limitado" e indicó a los distribuidores que adquirieran existencias únicamente a través de canales autorizados y que nunca revendieran dispositivos devueltos.
12 de octubre. Los analistas de Bitquery situaron las pérdidas en unos $93 millones procedentes de 315 carteras en seis redes. Tether congeló unos 10 millones de USDT. Ledger no ha confirmado estas cifras.
13 de octubre. El equipo de seguridad de Ledger, Ledger Donjon, publicó su análisis del ataque y confirmó cómo funciona el implante. Ledger afirmó que no ha verificado ningún vaciado de fondos vinculado a un dispositivo comprado a un vendedor distinto de CryptoBilis. El número total de víctimas y las pérdidas totales siguen sin confirmarse: según Ledger, las cifras que circulan por internet proceden de terceros.
Cómo funciona el implante
El implante lee la frase semilla de la pantalla durante la configuración de la cartera. Mark Karpelès, que abrió un Ledger precintado comprado en Malasia, y los investigadores de Tibane Labs fueron los primeros en describir su funcionamiento. El 13 de octubre, el equipo de seguridad de Ledger, Ledger Donjon, confirmó el mecanismo:
Una placa independiente con un microcontrolador, un módulo LTE, una eSIM y una antena se sitúa debajo de la pantalla, donde normalmente va el acolchado de esta.
Cuando el dispositivo muestra las 24 palabras, la placa lee la pantalla y almacena la frase semilla.
La frase se envía a los atacantes a través de la red móvil, y estos restauran la cartera en su propio dispositivo. A partir de ese momento, ya no necesitan la cartera física en absoluto.
El chip Secure Element sigue siendo el original, por lo que la cartera supera la comprobación de autenticidad de Ledger. La propia Ledger afirma que esta comprobación no puede detectar implantes añadidos. La única forma de encontrar la placa es abrir la carcasa. Según Ledger Donjon, el implante no modifica el Secure Element ni el sistema operativo de Ledger, y tampoco altera las transacciones ni las firmas. Su única función es robar la frase.
Se han encontrado implantes tanto en el Ledger Stax como en el Nano X, y ese Stax se compró a CryptoBilis. Un usuario en Alemania informó de dos dispositivos Ledger manipulados procedentes de distintas tiendas MediaMarkt y envió uno de ellos a Ledger para su análisis. Ledger aún no ha confirmado los casos europeos, pero afirma que está revisando los informes sobre implantes en otros dispositivos y ubicaciones.
Recomendaciones de seguridad
La forma más segura de protegerse es trasladar sus activos a otra dirección con una nueva frase semilla, al menos por ahora. El implante roba la propia frase. Cambiar el PIN o actualizar el firmware no servirá de nada: si la frase se ha filtrado, los atacantes ya tienen acceso.
Traslade sus activos a otro lugar si no compró su cartera directamente al fabricante. Utilice una cartera nueva con una nueva frase semilla generada en un dispositivo de confianza. No se base únicamente en el plazo de los "últimos 90 días" que menciona Ledger en sus recomendaciones. Según Bitquery, más de 80% de las carteras vaciadas recibieron fondos por primera vez en junio o después, por lo que los dispositivos comprados antes también podrían estar en riesgo.
No configure un dispositivo nuevo de CryptoBilis ni de otro vendedor externo mientras la investigación siga en curso. No introduzca ni restaure ninguna frase semilla en un dispositivo de este tipo. Compre carteras nuevas únicamente en el sitio web oficial del fabricante.
Distribuya el riesgo. Las cantidades elevadas están más seguras en una cartera multifirma que requiera varios dispositivos para firmar una transacción. Si un dispositivo se ve comprometido, el atacante seguirá sin poder mover los fondos.
Tenga cuidado con el phishing. Los estafadores ya están aprovechando el incidente. Ledger nunca llama, nunca envía mensajes directos y nunca pide su frase semilla. La asistencia se presta únicamente a través de support.ledger.com.
Si ya ha perdido fondos, póngase en contacto con el servicio de asistencia de Ledger y presente una denuncia ante la policía. No envíe el dispositivo a nadie ni lo abra hasta haber hablado con el servicio de asistencia de Ledger o con la policía.
Algunos propietarios están pesando sus monederos y comparando el resultado con el peso de fábrica para detectar una placa adicional sin abrir la carcasa. Eso no ofrece ninguna garantía. En una variante del implante, los atacantes sustituyeron la batería por una más pequeña, por lo que el peso puede seguir siendo el mismo.
Si no compraste en CryptoBilis y quieres examinar el interior de tu monedero, Ledger ha publicado una guía para abrir el dispositivo. Asegúrate primero de tener una copia de seguridad de tu frase semilla, porque abrir la carcasa puede dañar el dispositivo.
Qué significa esto para las empresas
La seguridad de las criptomonedas depende tanto de cómo llegó el monedero a tus manos como del monedero que elegiste. Ni siquiera un vendedor autorizado puede garantizar que nadie haya abierto el dispositivo durante el trayecto.
Por eso, comprueba dónde compró tu equipo sus monederos y no guardes todas tus reservas en un solo dispositivo. Estas son prácticas de seguridad habituales que todo el mundo debería seguir, por muy fiable que sea un monedero o un servicio. Aquí se aplica la regla de oro para cualquier activo: no pongas todos los huevos en la misma cesta.
PassimPay ayuda a las empresas a aceptar pagos con criptomonedas y a mantener sus activos seguros. También hemos ayudado a nuestros comerciantes a proteger sus fondos en más de una ocasión cuando sus servicios sufrieron ataques de hackers. Si quieres hablar sobre cómo aceptar pagos con criptomonedas y gestionar los ingresos de tu empresa de forma segura - contacta con nosotros.
Preguntas frecuentes
¿Fue hackeada la propia Ledger?
No hay pruebas de ello. Ledger afirma que sus sistemas y sus ventas directas no se vieron comprometidos. Los implantes se añadieron a los dispositivos durante su trayecto hasta los compradores.
¿Solo está en riesgo el Ledger Nano X?
No. También se encontró un implante en un Ledger Stax, el modelo prémium de la empresa, comprado en CryptoBilis.
¿Esto solo afecta a Asia?
Todos los casos confirmados por Ledger están relacionados con CryptoBilis, un distribuidor de Indonesia, Malasia y Filipinas. Sin embargo, un usuario de Alemania informó de dos dispositivos con implantes comprados en MediaMarkt, y Ledger afirma que está revisando los reportes de implantes en otros lugares.
Compré mi Ledger en el sitio web oficial. ¿Tengo que hacer algo?
Ledger afirma que los dispositivos adquiridos mediante venta directa no están afectados. Las medidas urgentes se aplican a quienes compraron a través de distribuidores, plataformas de compraventa o de segunda mano.
¿Esto afecta a otras marcas?
Hasta ahora solo se han encontrado implantes en dispositivos Ledger. CryptoBilis también vendía monederos de otros fabricantes, incluido Trezor, por lo que sus propietarios quizá quieran trasladar sus activos a una nueva frase semilla.
¿Puedo comprobar mi monedero sin abrirlo?
No hay una forma fiable de hacerlo. Pesar el dispositivo puede dar una señal de alerta, pero no puede demostrar que esté libre de implantes. Tu mejor opción es crear una nueva frase semilla en un dispositivo en el que confíes.
¿Debería dejar de usar monederos de hardware por completo?
No. El ataque se produjo en la cadena de suministro. Un monedero de hardware comprado directamente al fabricante sigue siendo una de las formas más seguras de almacenar criptomonedas, especialmente si se combina con multifirma.
¿Puede una empresa aceptar criptomonedas directamente en un monedero Ledger?
Sí. Puedes facilitar a un cliente la dirección de tu monedero y recibir la transferencia. Pero la empresa tendrá que configurar por separado la vinculación de pagos con pedidos, las notificaciones sobre el estado de los pagos, los informes y las comprobaciones de riesgo de las transacciones.
¿En qué se diferencia PassimPay de Ledger?
Ledger te ayuda a controlar tus claves y a firmar transacciones desde tu monedero. PassimPay ayuda a las empresas a aceptar y procesar los pagos de sus clientes mediante páginas de pago, facturas, una API y otras herramientas de pago. Cubren distintas partes del proceso y se pueden usar conjuntamente.
¿Puede un cliente pagar una factura de PassimPay desde un monedero Ledger?
Sí, siempre que Ledger admita el activo y la red. El cliente envía los fondos a la dirección que figura en la factura. Antes de enviarlos, debe comprobar detenidamente la red, la dirección y el importe.
¿Qué debo hacer si mis fondos ya han desaparecido?
Contacta con el soporte de Ledger a través de support.ledger.com y presenta una denuncia ante la policía. No envíes el dispositivo a nadie ni lo abras hasta haber hablado con el soporte de Ledger o con la policía. No confíes en los "servicios de recuperación de criptomonedas" que se pongan en contacto contigo por iniciativa propia.
Fuentes
 Contáctanos →
D¿Te ha gustado este artículo? Compártelo con tus amigos.


Más